Najważniejsze
|
Newsy
|
Recenzje
28 września 2026
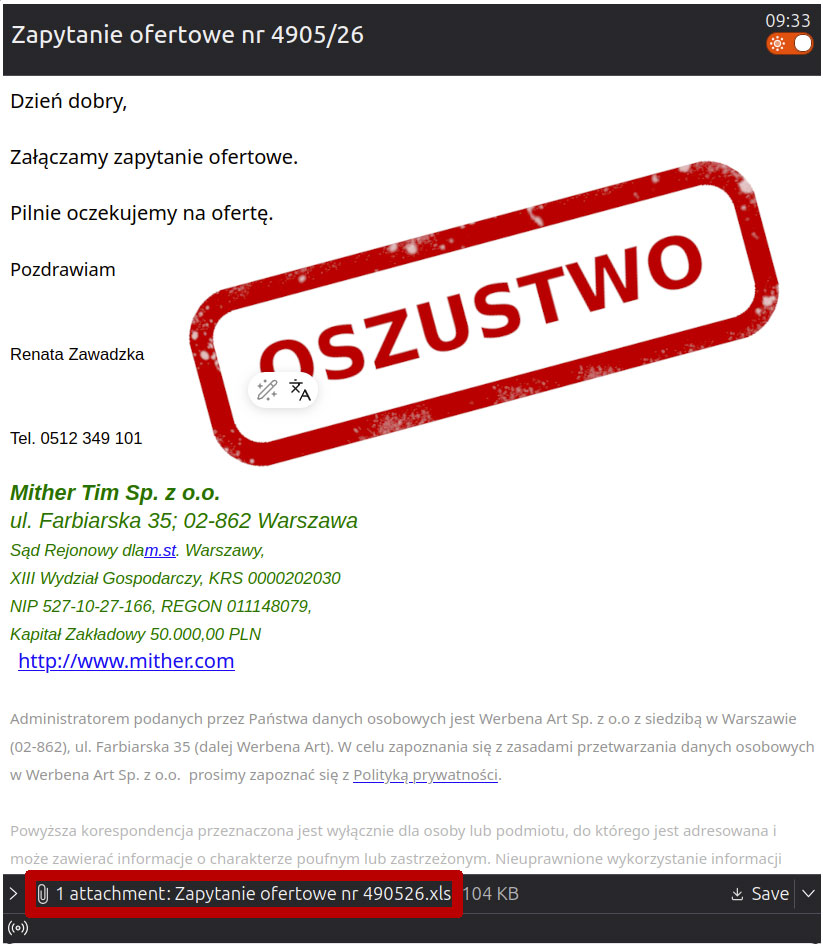
CERT Polska ostrzega przed kampanią wymierzoną w firmy. Cyberprzestępcy wysyłają wiadomości zachęcające do odpowiedzi na rzekome zapytanie ofertowe. Do e-maili dołączają plik .xls, który po uruchomieniu może zainstalować na komputerze szkodliwy program Remcos.
Remcos pozwala zdalnie kontrolować zainfekowane urządzenie. Atakujący mogą między innymi rejestrować naciskane klawisze, przechwytywać obraz ekranu oraz uzyskać dostęp do kamery i mikrofonu. Złośliwe oprogramowanie może też posłużyć do kradzieży firmowych danych, przejęcia kontroli nad komputerem lub instalacji kolejnych zagrożeń.
CERT Polska radzi, by nie otwierać załączników z nieznanych źródeł i dokładnie sprawdzać nadawcę oraz wiarygodność wiadomości. Warto także regularnie aktualizować system i aplikacje. Przestępcy często podszywają się pod zwykłą korespondencję biznesową, na przykład oferty handlowe i dokumenty do weryfikacji.
Podejrzaną wiadomość można zgłosić przez formularz na stronie incydent.cert.pl. Zgłoszenie jest też możliwe za pomocą usługi „Bezpiecznie w sieci” w aplikacji mObywatel. O zagrożeniu CERT Polska poinformował 6 października 2026 roku.