Newsy
|
Recenzje
23 października 2026
CERT Polska ostrzega przed kolejną kampanią phishingową, w której oszuści podszywają się pod firmę InPost.
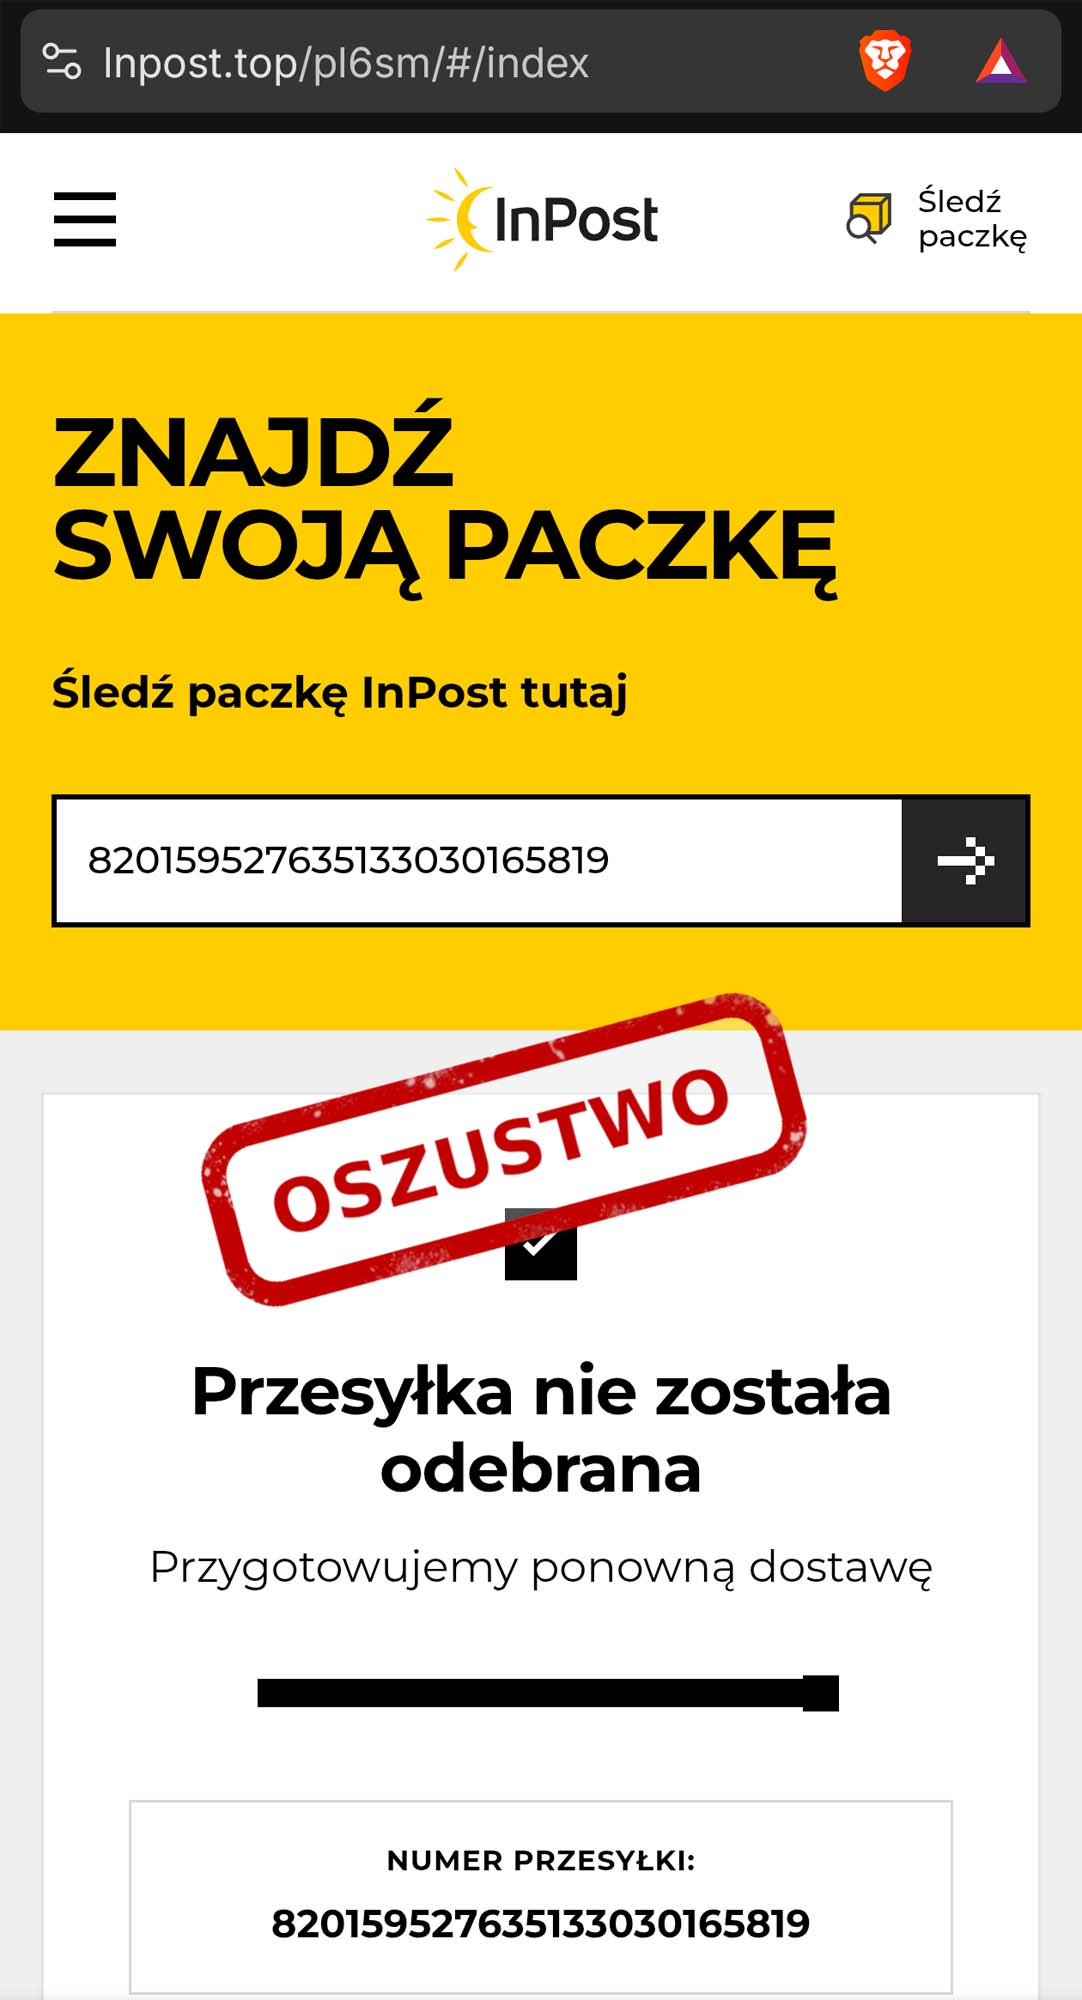
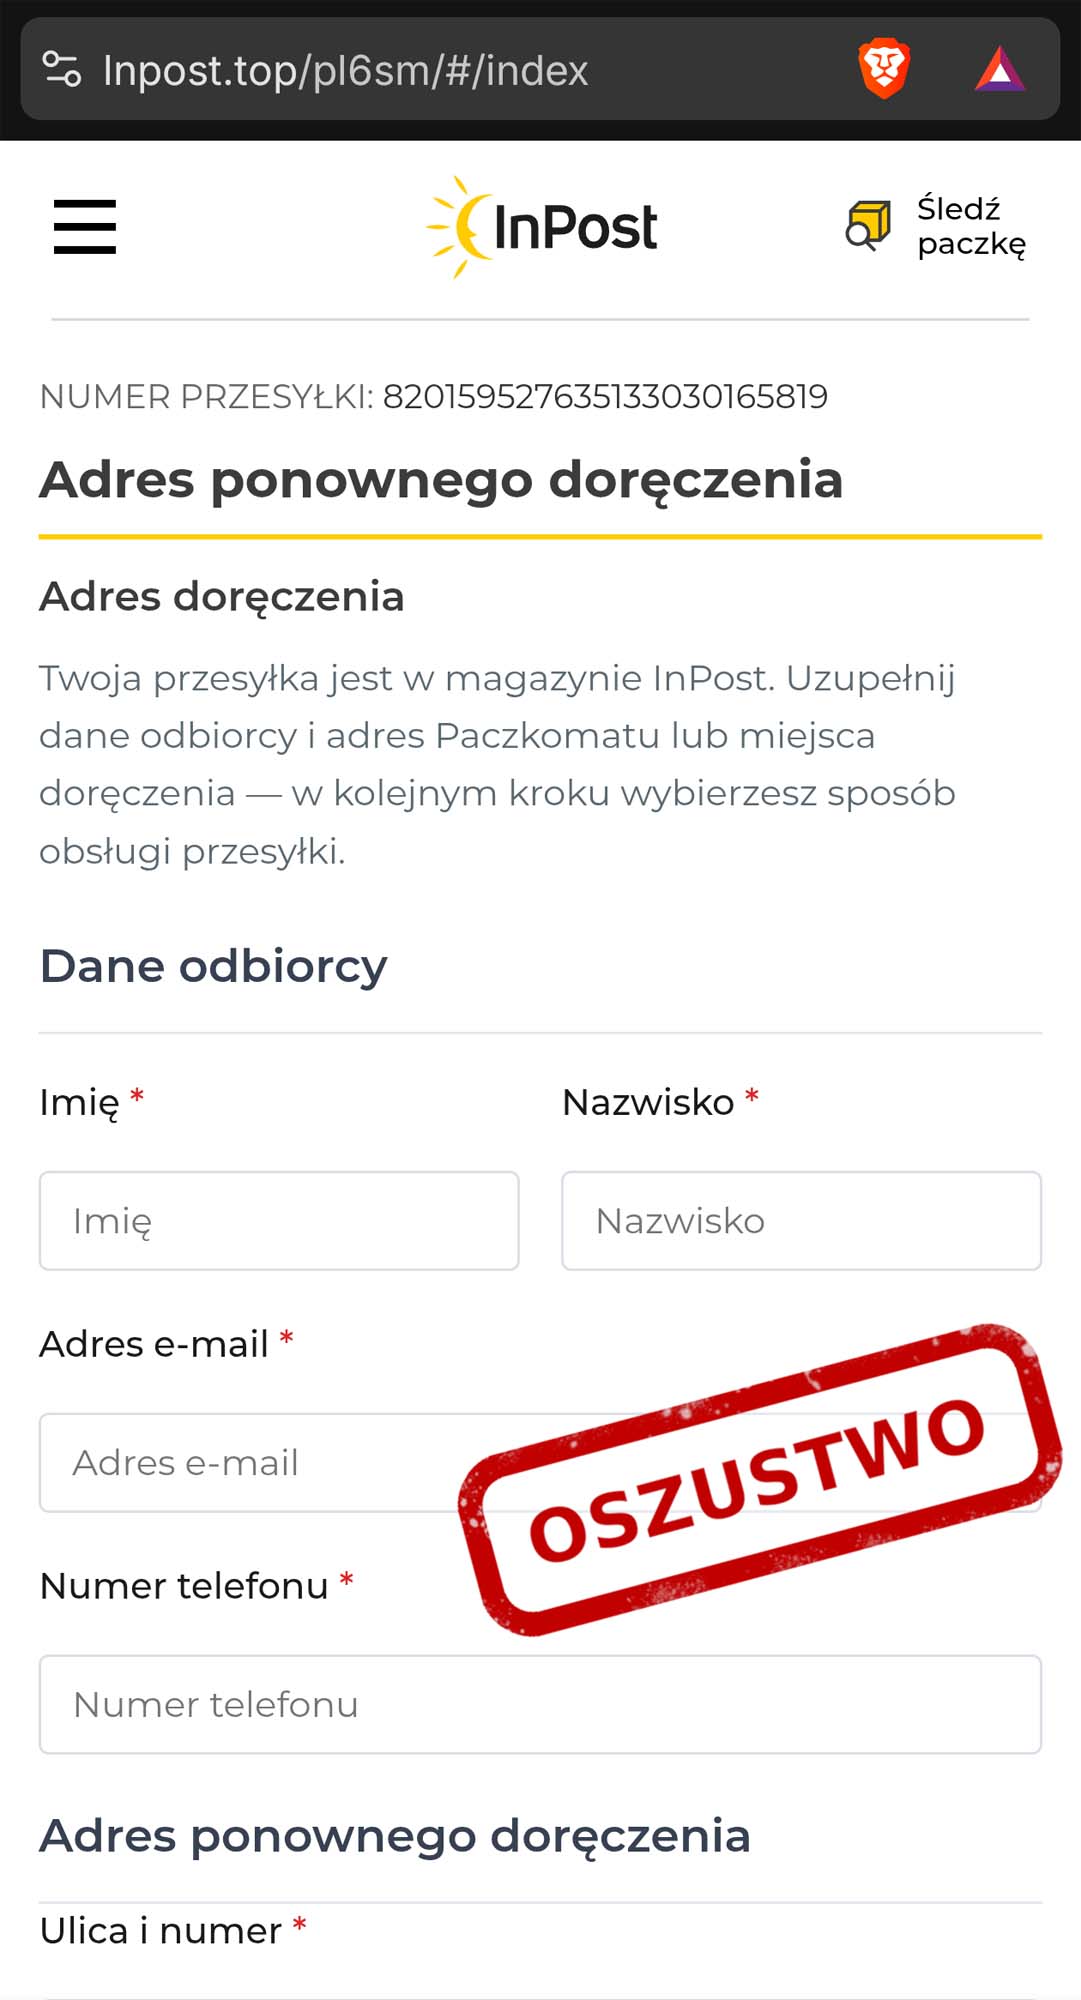
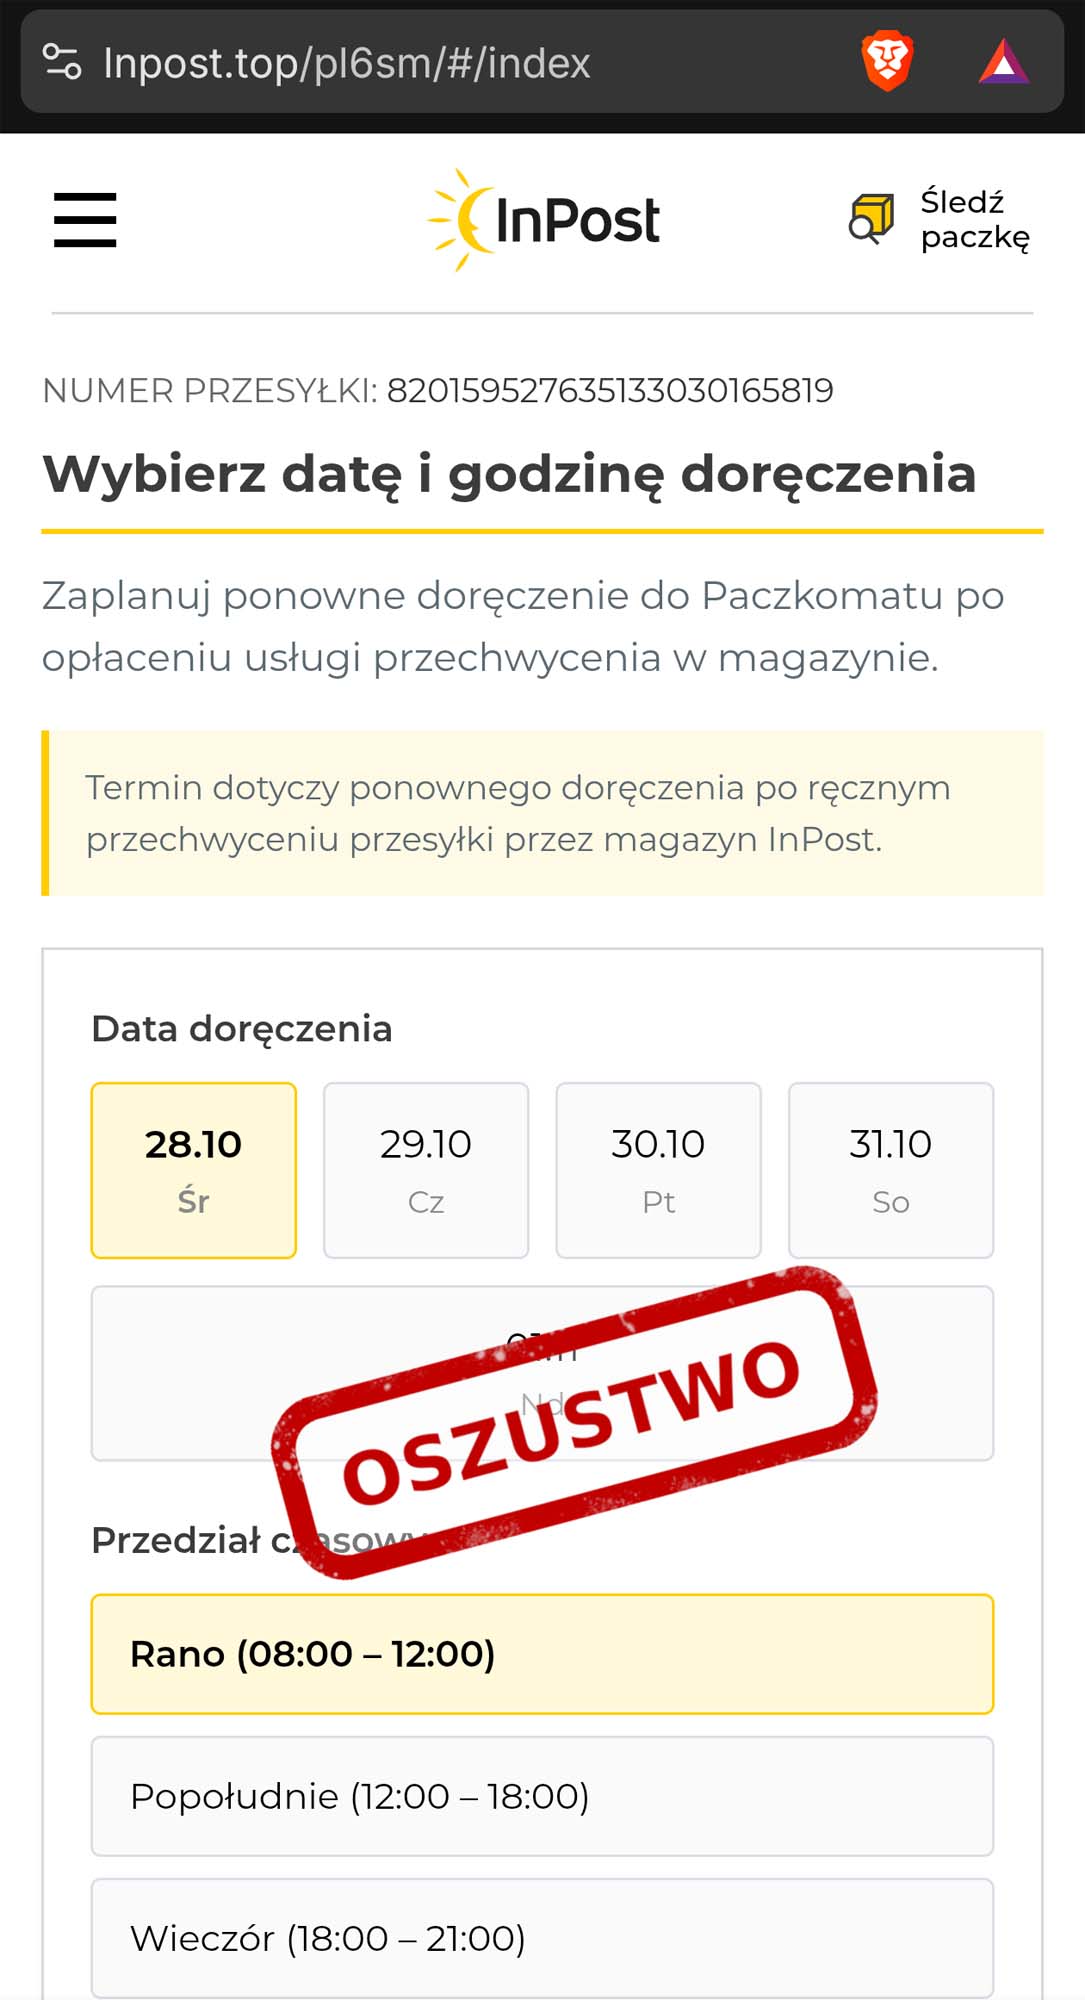
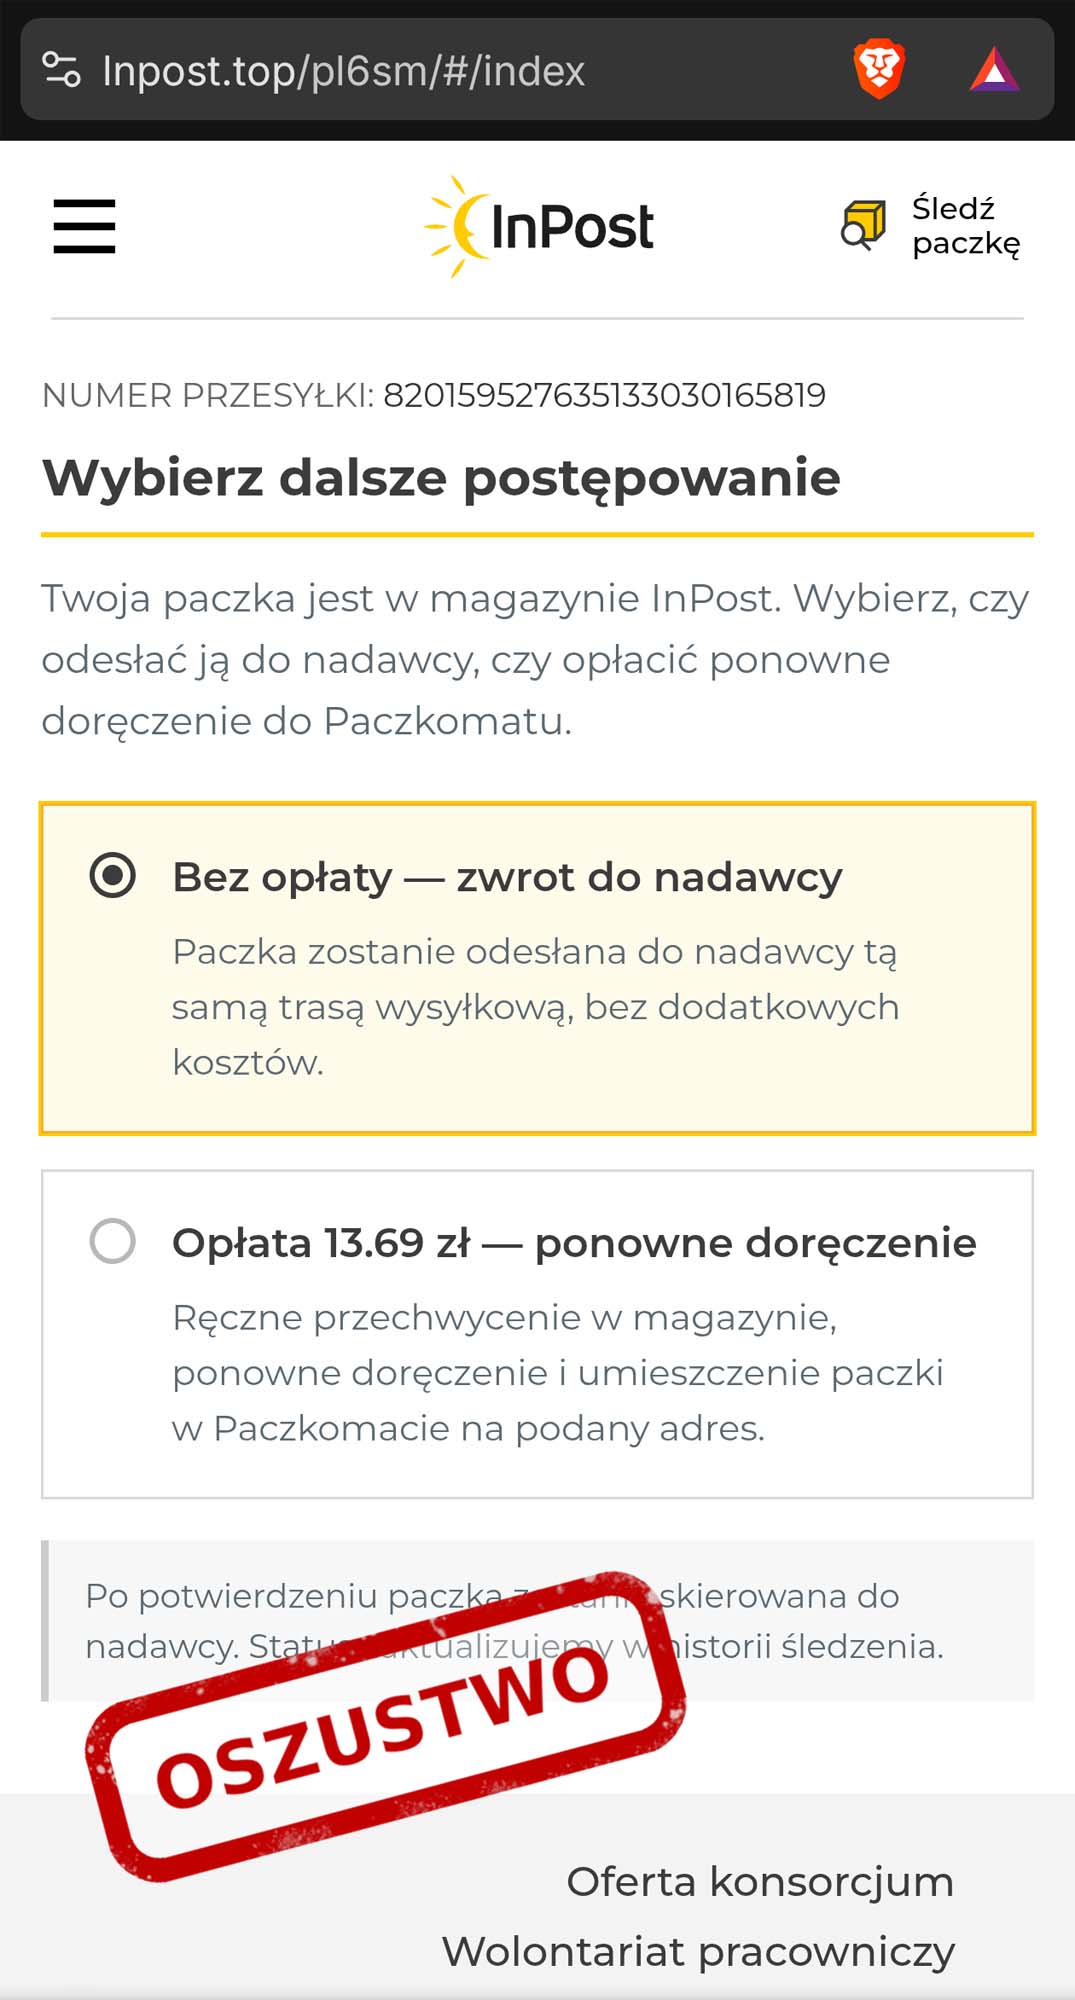
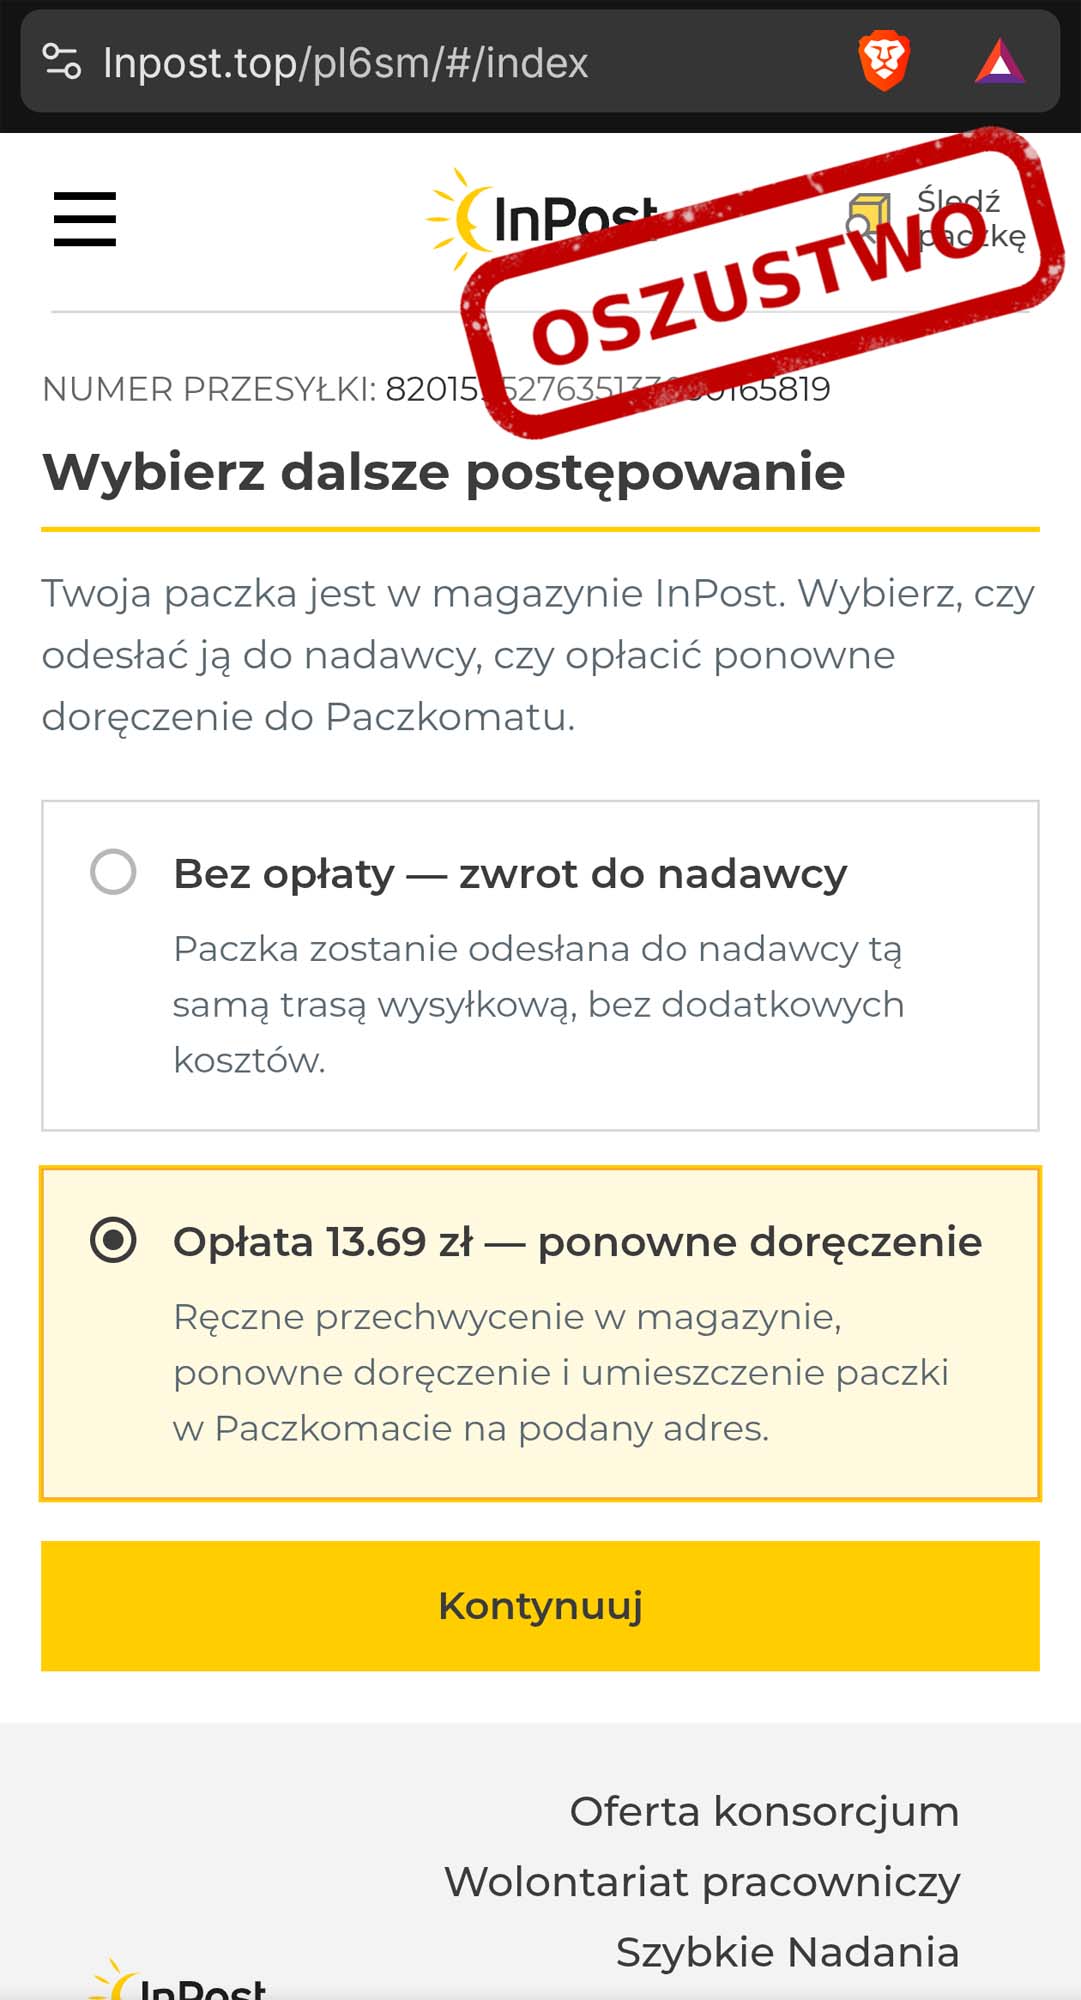
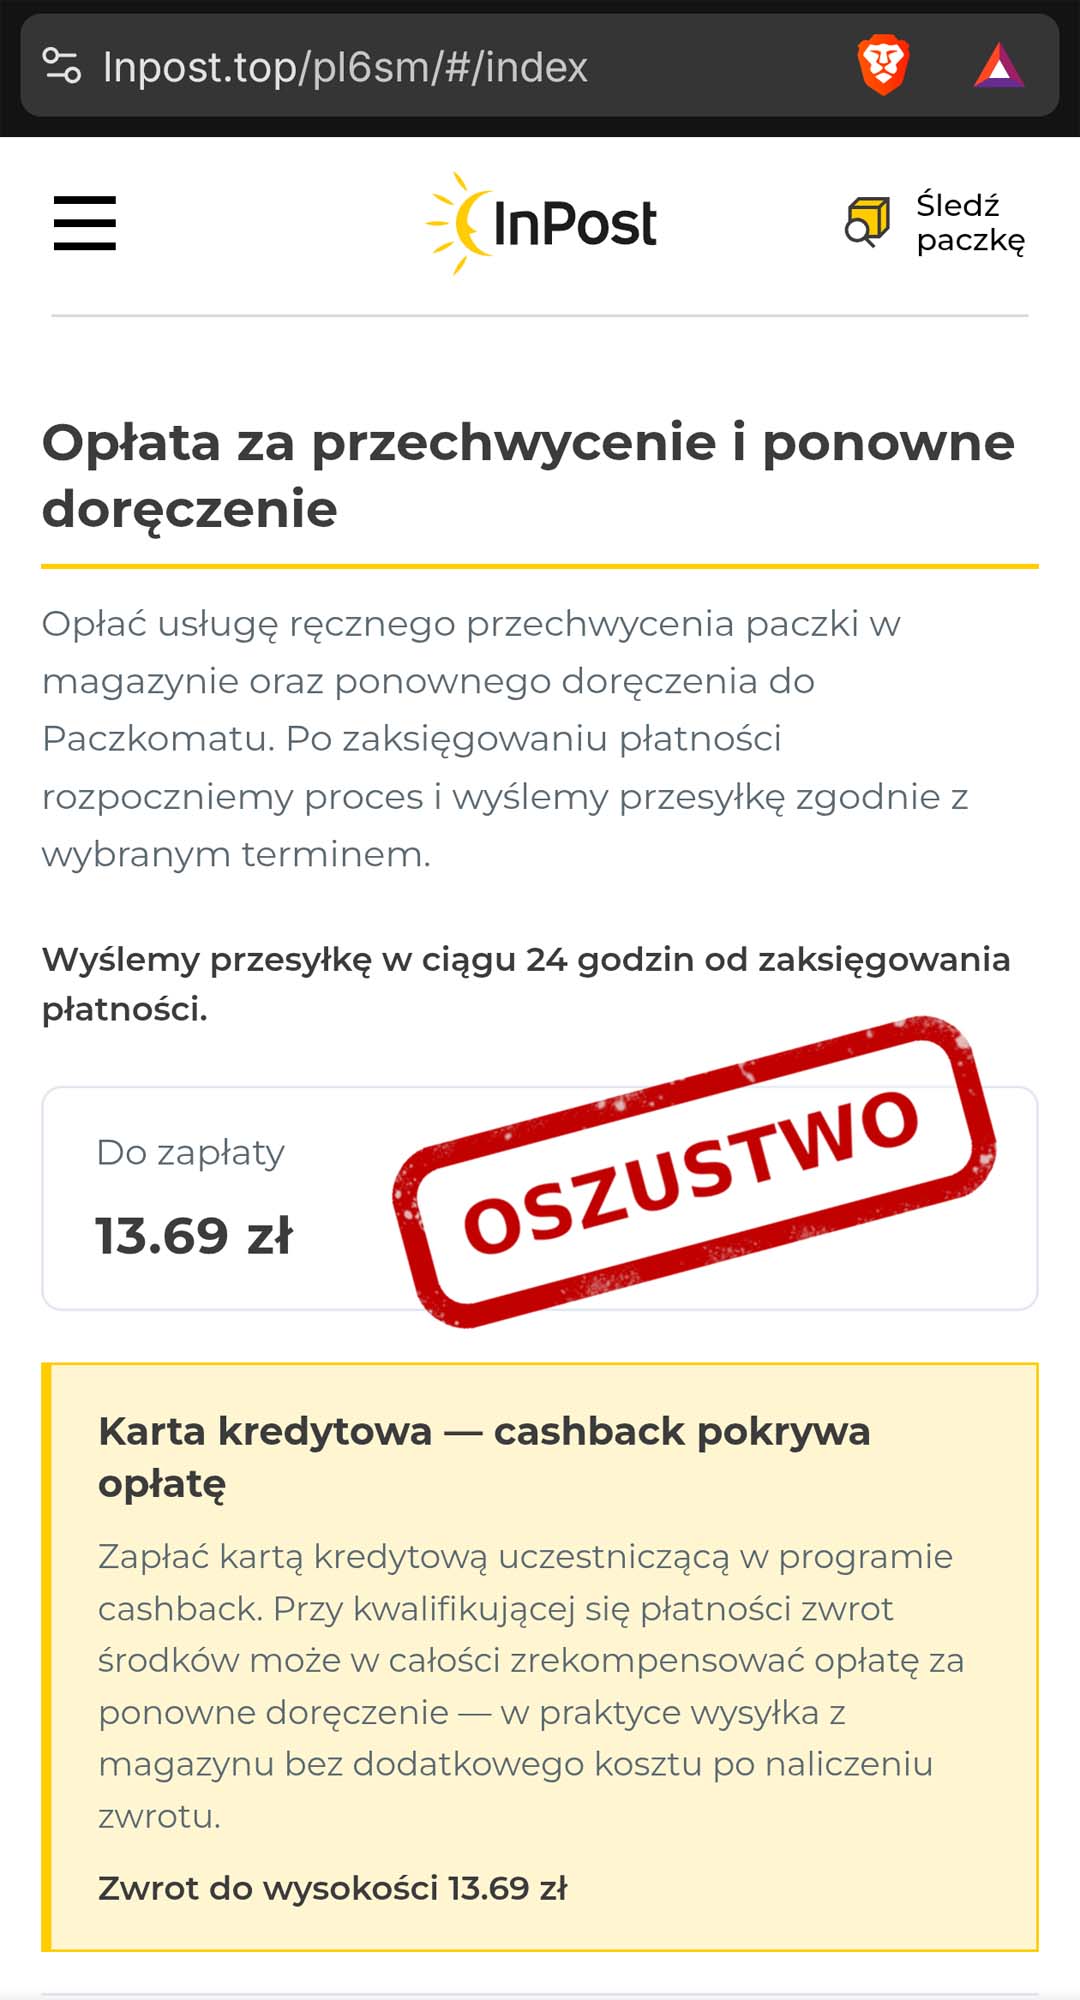
Wiadomość sugeruje, że proces zwrotu został już uruchomiony, ale można go jeszcze zatrzymać. W tym celu odbiorca ma kliknąć link prowadzący do strony, na której powinien uzupełnić dane niezbędne do ponownego doręczenia paczki.
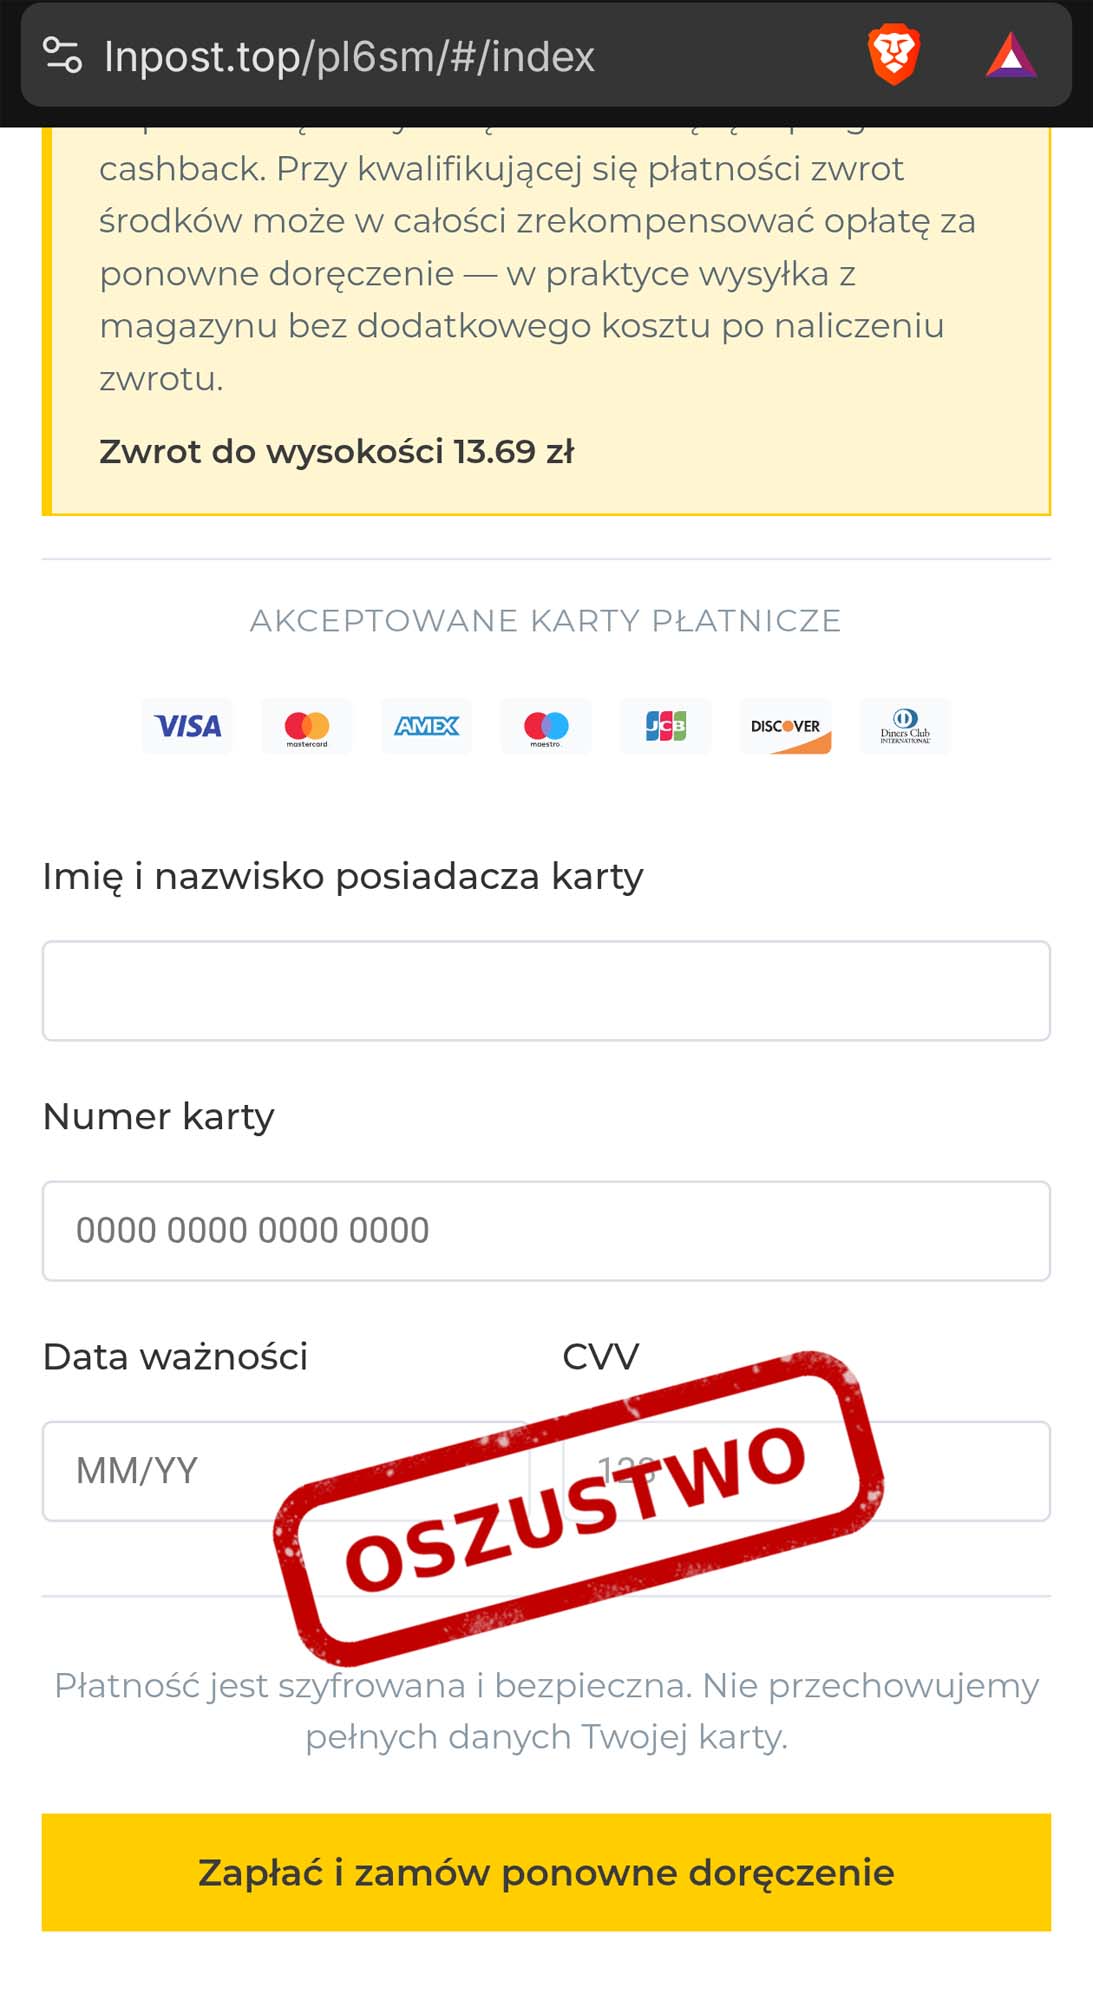
W rzeczywistości link prowadzi do fałszywej strony, na której oszuści próbują wyłudzić dane osobowe oraz informacje o karcie płatniczej. Ich przekazanie może skutkować utratą pieniędzy z konta.
Eksperci zalecają, aby status przesyłki sprawdzać wyłącznie w oficjalnej aplikacji InPost lub na stronie internetowej przewoźnika. Nie należy korzystać z linków zamieszczonych w podejrzanych SMS-ach, szczególnie jeśli strona wymaga podania danych karty płatniczej.
Warto również dokładnie sprawdzać adresy odwiedzanych stron i zachować ostrożność wobec wiadomości sugerujących konieczność natychmiastowego działania.
Podejrzane SMS-y można bezpłatnie przesyłać na numer 8080, obsługiwany przez CERT Polska. Zgłoszenia pomagają identyfikować i blokować kolejne próby oszustw.
 |
 |
 |
 |
 |
 |
 |