Najważniejsze
|
Newsy
|
Recenzje
23 października 2026
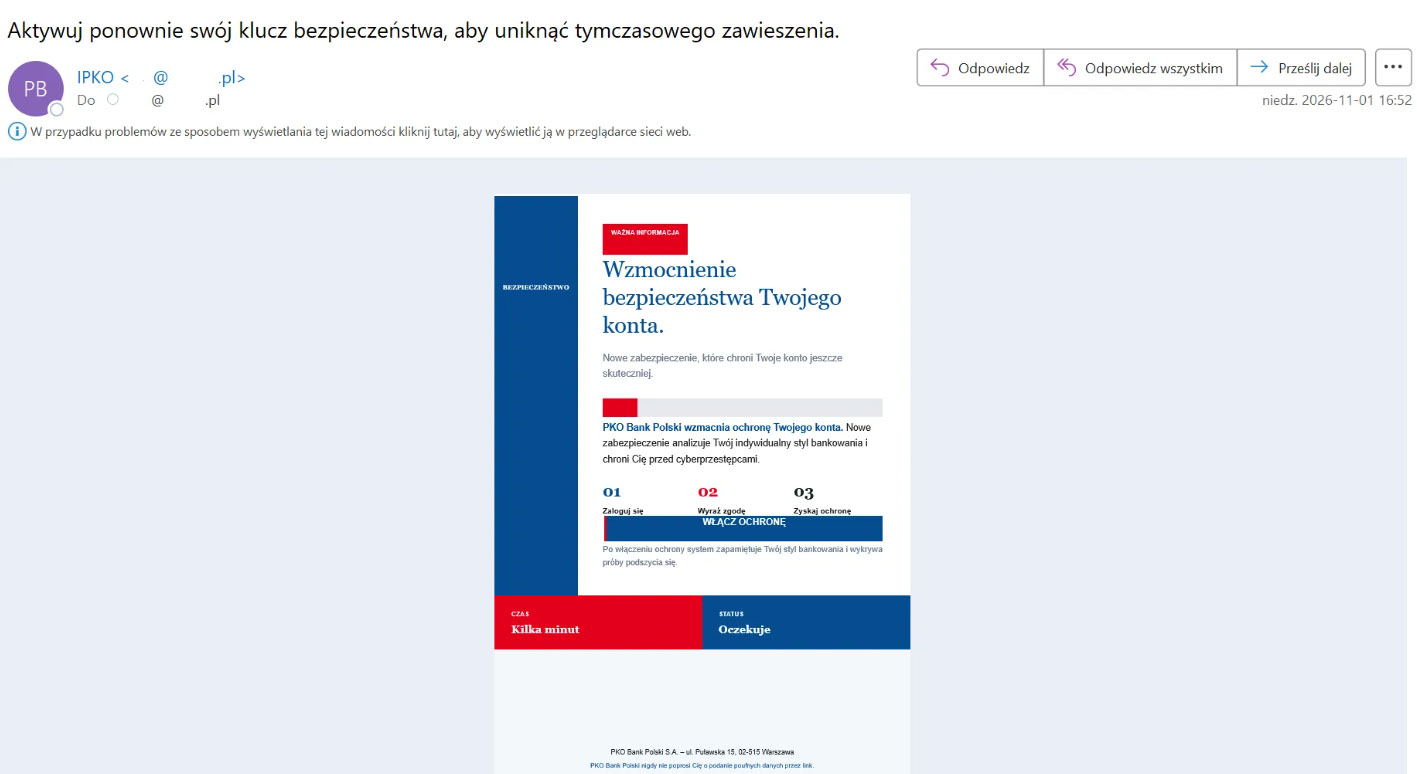
PKO Bank Polski ostrzega przed kolejną kampanią phishingową. Oszuści rozsyłają fałszywe wiadomości e-mail, w których informują o konieczności ponownej aktywacji klucza bezpieczeństwa. W ten sposób próbują wyłudzić dane logowania do bankowości internetowej.
Wiadomości sugerują, że brak ponownej aktywacji klucza bezpieczeństwa może doprowadzić do tymczasowego zawieszenia konta. W polu nadawcy może pojawić się nazwa iPKO, jednak e-maile są wysyłane z różnych adresów.
W treści wiadomości znajduje się link prowadzący do fałszywej strony internetowej, która wyglądem przypomina serwis bankowości elektronicznej PKO BP. Wprowadzenie na niej loginu i hasła może skutkować przejęciem danych przez przestępców.
PKO BP przypomina, że nie jest autorem podejrzanych wiadomości i zaleca zachowanie szczególnej ostrożności. Przed zalogowaniem do bankowości internetowej należy zawsze dokładnie sprawdzić adres strony.
Bank podkreśla również, że jego wiadomości e-mail i SMS nie zawierają linków.
W przypadku wątpliwości co do autentyczności otrzymanej wiadomości można skontaktować się z infolinią PKO BP pod numerem 800 302 302. Połączenie jest bezpłatne z numerów krajowych w Polsce. W pozostałych przypadkach obowiązują opłaty zgodne z taryfą operatora.